
IMPLEMENTACIÓN DEL SISTEMA DE GESTIÓN DE SEGURIDAD INFORMÁTICA ISO/IEC 27001:2022


S/109.00
 𝗛𝗼𝗿𝗮𝗿𝗶𝗼: Acceso a la plataforma 24 horas al día
 𝐌𝐨𝐝𝐚𝐥𝐢𝐝𝐚𝐝: Asincrónico.
Certificación: 40 horas.
- Información adicional
- Promoción
- Temario
- Contáctenos
- Cuentas bancarias
- Ficha de Inscripción
Información adicional
| AUSPICIOS | Colegio de Ingenieros del Perú CD Huánuco |
|---|---|
| MODALIDAD | Asincrónico |
| SECTOR | OTROS |
| TIPO | Curso de Especialización |
Promoción
Estamos en promoción. SOLO paga por 2 y el 3ero es GRATIS. S/. 99 Soles cada uno para certificaciones a nombre de Consultoría e Ingeniería TQI EIRL y S/. 109 Soles cada uno a nombre del COLEGIO DE INGENIEROS DEL PERÚ CONSEJO DEPARTAMENTAL HUÁNUCO.
🔴PROMOCIÓN 3 X 2🔴
¡¡VACANTES LIMITADAS‼ 👉 Solo paga por 2 cursos (asincrónicos) y el 3ero es GRATUITO. 👉 Acceso a los videos, materiales académicos, normas y más desde nuestro campus virtual: http://aulavirtual.tqidelperu.org/ 👉 GRATIS envío por Courier.
CLICK AQUI PARA VER LISTADO GENERAL DE CURSOS
Temario
Introducción.
- Alcance.
- Referencias normativas.
- Términos y definiciones.
- Contexto de la organización.
4.1. Entender la organización y su contexto.
4.2. Comprender las necesidades y expectativas de las partes interesadas.
4.3. Determinación del alcance del sistema de gestión de seguridad de la información.
4.4. Sistema de gestión de seguridad de la información.
- Liderazgo.
5.1. Liderazgo y compromiso.
5.2. Política.
5.3. Roles, responsabilidades y autoridades organizacionales.
- Planificación.
6.1. Acciones para abordar riesgos y oportunidades.
6.1.1. Generalidades.
6.1.2. Evaluación de riesgos de seguridad de la información.
6.1.3. Tratamiento de riesgos de seguridad de la información.
6.2. Objetivos de seguridad de la información y planificación para alcanzarlos.
- Apoyo.
7.1. Recursos.
7.2. Competencia.
7.3. Concienciación.
7.4. Comunicación.
7.5. Información documentada.
7.5.1. Generalidades.
7.5.2. Creación y actualización.
7.5.3. Control de la información documentada.
- Operación.
8.1. Planificación y control operativo.
8.2. Evaluación de riesgos de seguridad de la información.
8.3. Tratamiento de riesgos de seguridad de la información.
- Evaluación de desempeño.
9.1. Seguimiento, medición, análisis y evaluación.
9.2. Auditoría interna.
9.2.1. Generalidades.
9.2.2. Programa de auditoría interna.
9.3. Revisión por la dirección.
9.3.1. Generalidades.
9.3.2. Entradas de la revisión por la dirección.
9.3.3. Resultados de la revisión por la dirección.
- Mejora.
10.1. Mejora continua.
10.2. No conformidad y acción correctiva.
- Talleres.
Contáctenos

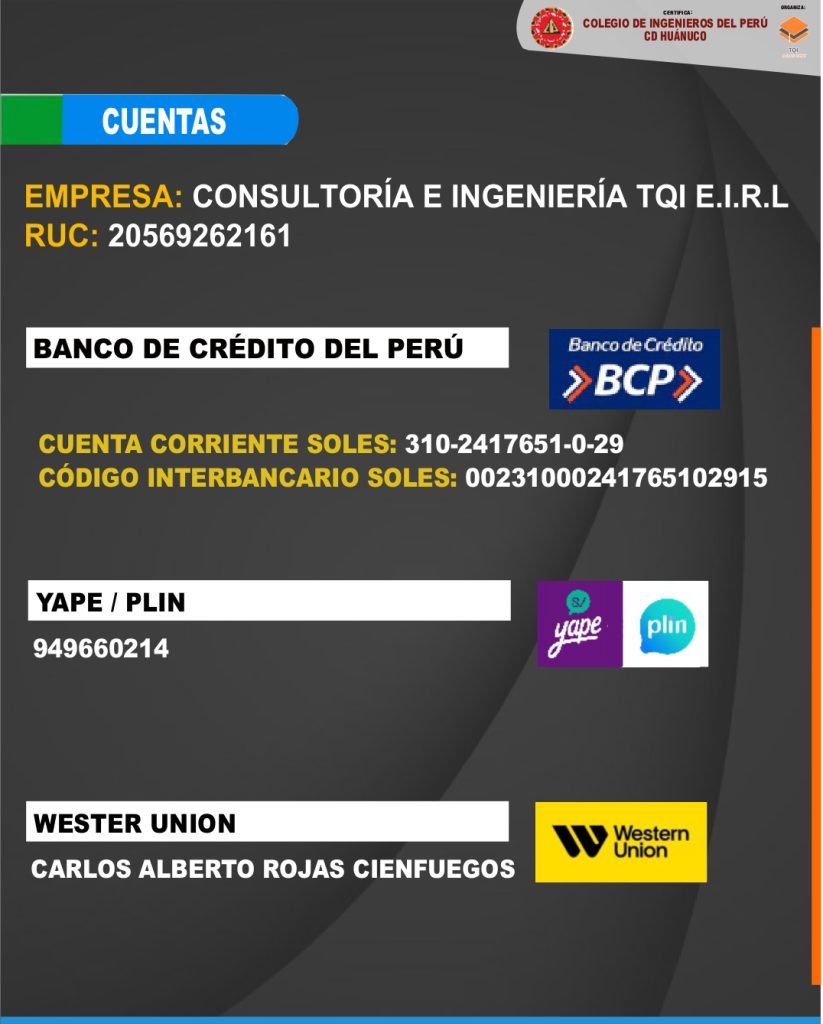
Cuentas bancarias